En 30 segundos
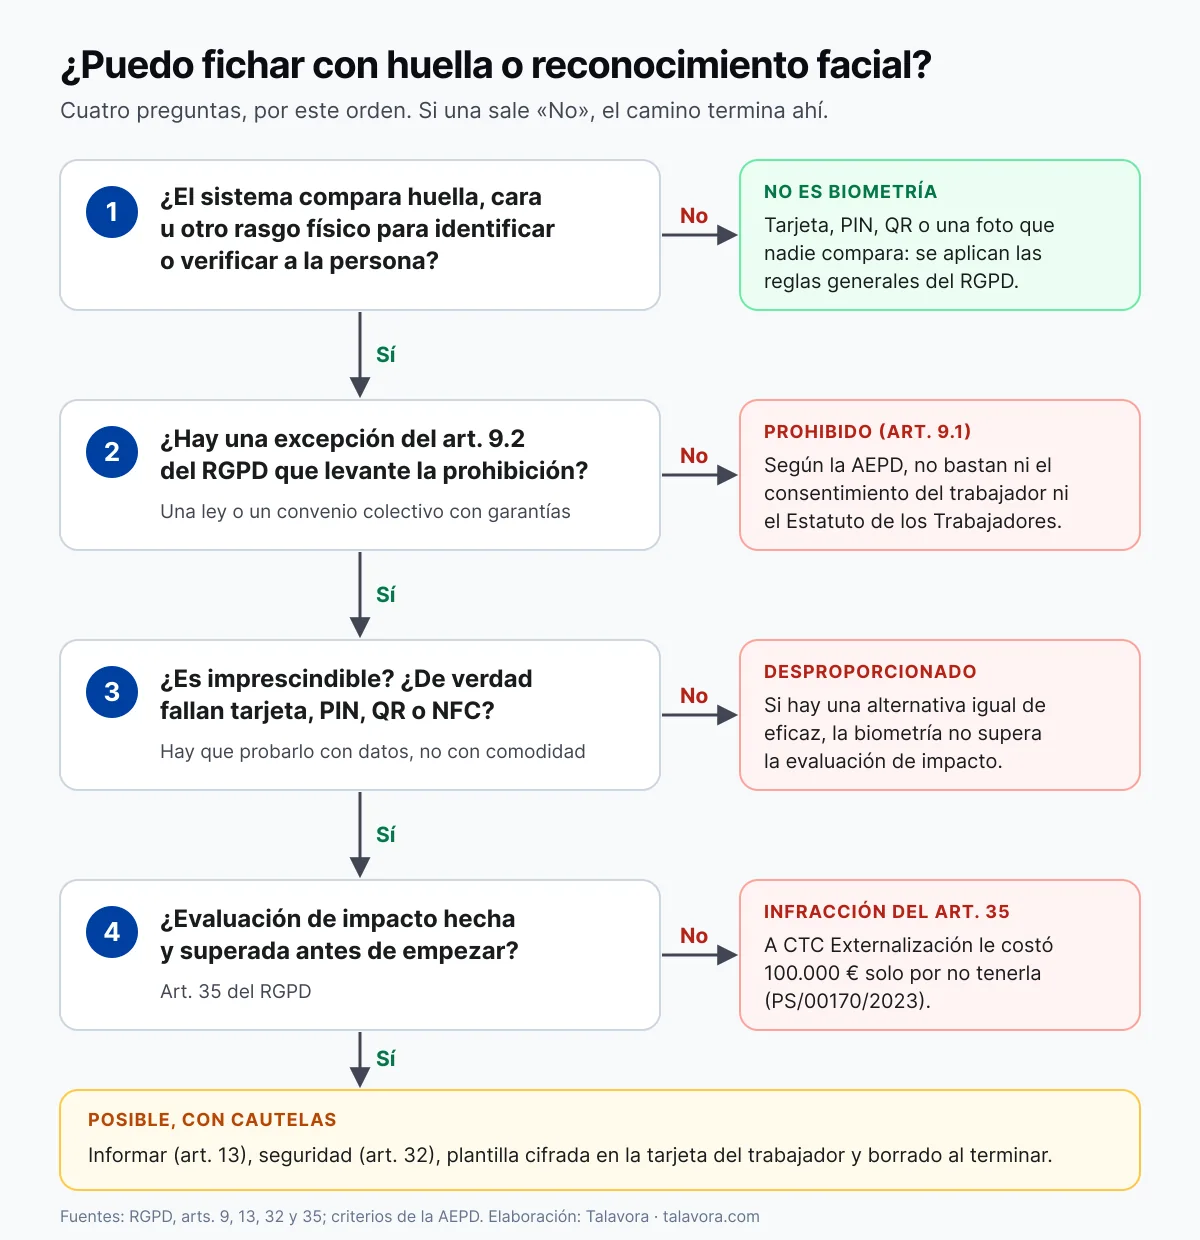
Fichar con la huella o con la cara supone tratar datos biométricos, y el RGPD prohíbe tratarlos salvo que encaje una de las excepciones de su artículo 9. Para el registro de jornada, la AEPD sostiene que ni el consentimiento del trabajador ni el Estatuto de los Trabajadores sirven de excepción, y exige además una evaluación de impacto previa que demuestre que no hay una alternativa menos intrusiva.
En junio de 2026 la Audiencia Nacional anuló la guía de la AEPD de 2023 por un defecto de forma, no de fondo: el artículo 9 sigue igual y la Agencia ha llegado a multar con 365.000 euros un fichaje con huella. Si hoy no usas biometría, no empieces. Si la usas, prepara la salida.
¿Es legal fichar con huella dactilar o reconocimiento facial en 2026?
Legal en abstracto, quizá. Defendible ante la AEPD en una empresa normal, casi nunca. Conviene entender por qué antes de escuchar al comercial del terminal.
El RGPD define los datos biométricos como los obtenidos «a partir de un tratamiento técnico específico» de rasgos físicos que «permitan o confirmen la identificación única» de una persona, y pone como ejemplos las imágenes faciales y los datos dactiloscópicos (art. 4.14). El artículo 9.1 prohíbe tratar los «datos biométricos dirigidos a identificar de manera unívoca a una persona física», salvo en los supuestos tasados del 9.2.
Durante años circuló un atajo: «no identificamos, solo verificamos que el dedo es de quien ha tecleado su número». La AEPD lo admitía en 2021. Ya no. Siguiendo las Directrices 05/2022 del Comité Europeo de Protección de Datos, la Agencia considera que la identificación (uno entre muchos) y la autenticación (uno a uno) suponen tratar categorías especiales de datos, y así lo repite su guía La protección de datos en las relaciones laborales, actualizada en diciembre de 2025 (pág. 30-31).
¿Sigue vigente la guía de la AEPD tras la sentencia de la Audiencia Nacional?
Aquí hay novedad. La Asociación Española de Empresas de Seguridad recurrió la Guía sobre tratamientos de control de presencia mediante sistemas biométricos, que la AEPD publicó el 23 de noviembre de 2023. La Audiencia Nacional le dio la razón en su sentencia 367/2026, de 30 de junio (Sala de lo Contencioso, Sección 1.ª, recurso 84/2024).
El motivo es formal. Para la Sala, la guía fijaba los criterios con los que iba a actuar la Agencia, con conclusiones «formuladas en términos taxativos»: materialmente era una circular, y no siguió el procedimiento de las circulares (art. 55 LOPDGDD y art. 6 del Real Decreto 389/2021). La sentencia no entra en si su contenido es correcto y admite recurso de casación.
Nuestra lectura: ha caído el vehículo, no las reglas. El artículo 9 del RGPD, la evaluación de impacto del artículo 35 y las directrices europeas siguen en vigor, y las multas que verás más abajo se apoyan en artículos del RGPD que siguen ahí aunque la guía haya caído. Leer la sentencia como «vía libre a la huella» es leer otra sentencia. A 9 de octubre de 2026, el PDF sigue publicado en la web de la AEPD con una marca de agua que dice «EN REVISIÓN».
¿Por qué el consentimiento del trabajador no sirve?
Es la primera idea de casi todas las empresas: una casilla de «acepto» y listo. Pero el consentimiento tiene que ser libre, y el considerando 43 del RGPD advierte que no lo es cuando hay «un desequilibrio claro» entre las partes. Las Directrices 05/2020 del CEPD (apartado 21) lo aplican al empleo: no es probable que un trabajador pueda negarse sin temor a consecuencias.
La salida teórica es ofrecer una alternativa de verdad, y ahí está la trampa que explicaba la guía de 2023: si cualquiera puede elegir una opción equivalente, como una tarjeta o un PIN, la biometría deja de ser necesaria, y un tratamiento de alto riesgo innecesario no supera la evaluación de impacto. Un ejemplo: un almacén de 140 personas que ficha con huella y da tarjeta «a quien no quiera». El día que cuarenta personas eligen la tarjeta y el registro funciona igual, la empresa acaba de demostrar que la huella sobraba.
En el expediente de CTC Externalización, la empresa tenía 208 lectores de huella en 117 centros y preveía fichar con tarjeta RFID cuando la huella no se leía bien (PS/00170/2023).
¿Y la relación laboral o el Estatuto de los Trabajadores no bastan?
La otra puerta es el artículo 9.2.b del RGPD: tratamiento necesario en el ámbito laboral, «en la medida en que así lo autorice» una ley o un convenio colectivo con garantías adecuadas. El artículo 20.3 del Estatuto permite al empresario adoptar las medidas de control «que estime más oportunas», y el 34.9 le obliga a llevar el registro diario (BOE). Ninguno menciona la biometría.
La AEPD, apoyándose en la doctrina del Constitucional sobre reserva de ley (STC 76/2019), en el Dictamen 2/2022 de la Autoridad Catalana de Protección de Datos y en el Dictamen 1/2023 del Consejo de Transparencia y Protección de Datos, concluyó que esos artículos no son una autorización suficientemente específica, y que tampoco lo es el artículo 54.2 del EBEP para el personal funcionario. Esa conclusión viajaba en la guía anulada, pero no depende de ella: el Colegio Notarial de Aragón alegó precisamente los artículos 20 y 34 del Estatuto y la AEPD le imputó igualmente la infracción del artículo 9. Un convenio colectivo podría fijar garantías (lo prevé el art. 91 de la LOPDGDD), pero el tratamiento tendría que seguir superando el juicio de necesidad.
Un caso frecuente en limpieza y seguridad: el cliente exige que la contrata fiche con el lector de huella de su edificio. Si la contrata es encargada del tratamiento, el artículo 28.3 del RGPD la obliga a avisar cuando una instrucción infringe la norma. Que lo pida el cliente no traslada la responsabilidad.
¿Hace falta una evaluación de impacto para fichar con huella?
Sí, y antes de encender el primer terminal. La lista de la AEPD del artículo 35.4 exige evaluación de impacto en la mayoría de tratamientos que reúnen dos criterios, y un fichaje biométrico reúne como mínimo dos: categorías especiales (criterio 4) y biometría para identificar (criterio 5).
Lo difícil no es rellenar la evaluación, es superar el juicio de necesidad: demostrar con datos un problema real (cuántos fichajes por otro se han detectado y cómo), qué medidas menos intrusivas se probaron y por qué fallaron. La guía de 2023 recordaba, citando al Grupo del Artículo 29, que una mayor comodidad o un ligero ahorro no justifican la pérdida de intimidad. Cuando se rasca, el «fichan unos por otros» suele resolverse con medios más modestos: PIN más una foto que nadie compara, una tablet a la vista del encargado o una etiqueta NFC en cada puesto. No hacer la evaluación también se multa: 100.000 euros a CTC solo por eso.
Huella, tarjeta, PIN o app: ¿qué alternativas tiene la empresa?
La comparación que debería aparecer en tu evaluación de impacto si sigues adelante con la biometría:
| Método | ¿Dato biométrico? | Suplantación | Qué exige |
|---|---|---|---|
| Huella o cara en terminal o servidor | Sí, categoría especial | Difícil | Excepción del art. 9.2 y evaluación de impacto superada |
| Huella cifrada en la tarjeta del trabajador | Sí | Difícil | Lo mismo; es la variante que la AEPD recomienda si se usa biometría |
| Tarjeta o llavero NFC/RFID | No | Posible (se presta) | Informar (art. 13 RGPD) |
| PIN en tablet o terminal | No | Posible (se comparte) | Informar |
| App con usuario propio | No; la ubicación, si se guarda, sí es dato personal | Baja | Informar y, si hay ubicación, cumplir el art. 90 LOPDGDD |
| Foto al fichar que nadie compara | No, si no se trata para identificar (cons. 51) | Baja: disuade y deja prueba | Informar y justificar la proporcionalidad |
Para equipos en movimiento, el QR o la etiqueta NFC en cada centro funcionan bien; lo contamos en cómo fichar sin instalar ninguna app.
«El terminal no guarda la huella, solo una plantilla»: ¿cambia algo?
Es la frase estrella de las demos, y jurídicamente no cambia nada. La plantilla es la huella o el rostro convertidos en un patrón que una máquina compara. La guía de 2023 lo explicaba con un símil: que de la plantilla no se pueda reconstruir el dedo «carece de relevancia», igual que de un número de DNI no se reconstruye una cara y sigue siendo un identificador único. La plantilla es el dato biométrico.
Lo llamativo es que esa frase aparece, casi literal, en tres expedientes que acabaron en multa:
- CTC Externalización dijo a su plantilla que «no se almacena la huella, sino solo una serie de puntos» y que no era dato especial porque solo servía para autenticar.
- En los tornos para visitantes con entrada combinada, un cartel de Loro Parque, S.A. decía: «este sistema no almacena la imagen de su huella, simplemente hace una lectura».
- SIDECU respondió a un socio de su gimnasio que no guardaba ni la huella ni la imagen facial y que, por tanto, no trataba datos personales.
Lo que sí cambia con la plantilla es el riesgo, y eso cuenta en la evaluación de impacto. La guía laboral de la AEPD recomienda, si se usa biometría, la verificación uno a uno con la plantilla cifrada en una tarjeta que guarda el propio trabajador, sin base de datos central. Al proveedor hay que preguntarle dónde se guarda la plantilla, si compara uno a uno o uno entre muchos, cómo se borra y si el equipo trae funciones de inteligencia artificial: las que infieren emociones en el lugar de trabajo están prohibidas, salvo por motivos médicos o de seguridad, desde el 2 de febrero de 2025 por el artículo 5.1.f del Reglamento de IA.
¿Qué multas ha puesto la AEPD por fichar con huella o reconocimiento facial?
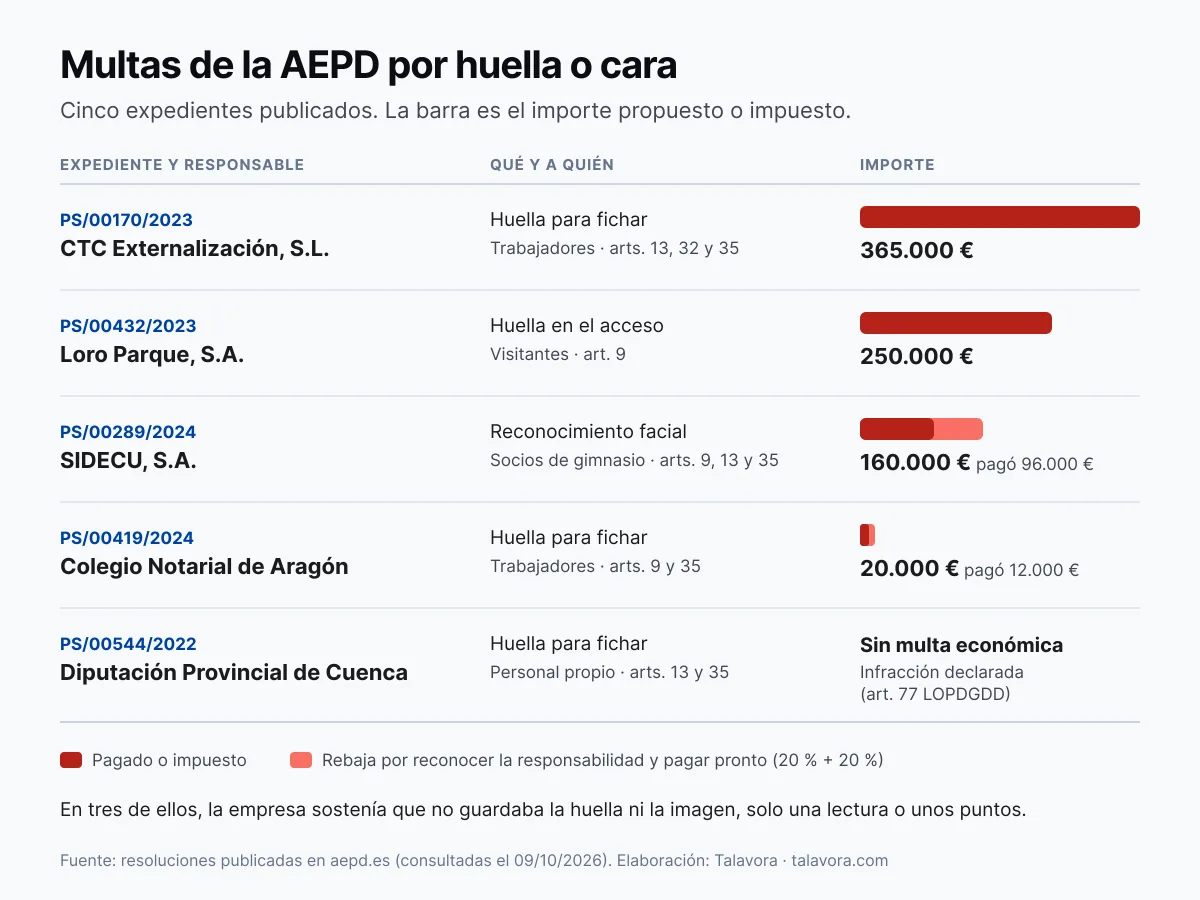
Tres cosas se repiten. La primera: casi nunca es solo el artículo 9; se suman información (art. 13), seguridad (art. 32) y evaluación de impacto (art. 35). A CTC le impusieron 200.000, 65.000 y 100.000 euros por cada una; según la reclamación, la información estaba «en la parte más recóndita» del portal del empleado.
La segunda: reconocer la responsabilidad y pagar pronto rebaja un 20 % por cada vía, como hicieron SIDECU (pagó 96.000 euros el 20 de mayo de 2025) y el Colegio Notarial de Aragón (12.000 euros el 22 de noviembre de 2024). La tercera: las administraciones públicas no reciben multa económica (art. 77 LOPDGDD), pero la AEPD declara la infracción y ordena limitar el tratamiento, como hizo con la Diputación de Cuenca (PS/00544/2022).
Ya fichamos con huella: ¿cómo salimos sin dejar cabos sueltos?
La salida es un pequeño proyecto, no un cambio de aparato. El orden que recomendamos:
- Inventario. Qué terminales hay, dónde están las plantillas (aparato, servidor, nube) y cuántas son de personas que ya no trabajan aquí.
- Sustituto y fecha. Elige el nuevo sistema y consúltalo con la representación legal: el artículo 34.9 del Estatuto exige negociación, acuerdo o, en su defecto, consulta previa para organizar el registro.
- Corte corto. Mientras la huella siga activa, el riesgo sigue activo. Mejor un PIN provisional durante dos semanas que tres meses de convivencia.
- Conserva las horas, no las huellas. Exporta los fichajes, que hay que guardar cuatro años, y nada más.
- Borrado acreditado. Plantillas fuera del terminal, del servidor y de las copias de seguridad, con un parte o certificado del proveedor.
- Papeles al día. Registro de actividades e información a la plantilla.
Un aviso honesto: salir no borra lo anterior. El Colegio Notarial de Aragón retiró el lector el 1 de diciembre de 2023, el instalador destruyó las plantillas y pasó a fichar con un código numérico en el ordenador de cada empleado. Aun así pagó 12.000 euros (PS/00419/2024).
¿Qué hace Talavora?
Talavora no trata datos biométricos: no hay huella ni reconocimiento facial, y no está previsto. Se ficha desde el móvil o el ordenador con usuario propio, con un QR o una etiqueta NFC en el centro, o con PIN en una tablet de entrada (funciones).
Hay dos opciones que la empresa puede activar. La foto al fichar se guarda como prueba documental y no se compara con ninguna otra ni se extrae de ella ninguna plantilla. La comprobación de que «hay una persona delante» se hace en el propio dispositivo: detecta que hay una cara frente a la cámara, no de quién es, y no guarda nada de esa comprobación. Si se conecta un terminal Hikvision o ZKTeco, solo fichan la tarjeta y el PIN; un paso identificado por huella o cara no se convierte en fichaje y queda para revisar. Eso sí: si el aparato está configurado para leer huellas, ese tratamiento ocurre en el aparato y es responsabilidad de la empresa.
Talavora no decide por ti ni redacta tu evaluación de impacto: somos encargados del tratamiento, con las condiciones del contrato de encargo.
Fuentes
- Reglamento (UE) 2016/679 (RGPD): arts. 4.14, 9, 13, 22, 28.3, 32, 35 y 83; considerandos 43 y 51 — EUR-Lex
- AEPD: Guía sobre tratamientos de control de presencia mediante sistemas biométricos (noviembre de 2023)
- AEPD: nota de prensa de 23/11/2023 sobre la guía de biometría
- Audiencia Nacional, Sala de lo Contencioso (Sección 1.ª), sentencia 367/2026, de 30/06/2026, rec. 84/2024 (Roj: SAN 2870/2026) — CENDOJ
- AEPD: La protección de datos en las relaciones laborales (actualizada en diciembre de 2025)
- AEPD: Listas de tipos de tratamientos que requieren evaluación de impacto (art. 35.4 RGPD)
- CEPD: Directrices 05/2020 sobre el consentimiento (apartado 21)
- AEPD: PS/00170/2023, CTC Externalización, S.L.
- AEPD: PS/00432/2023, Loro Parque, S.A.
- AEPD: PS/00289/2024, SIDECU, S.A.
- AEPD: PS/00419/2024, Colegio Notarial de Aragón
- AEPD: PS/00544/2022, Diputación Provincial de Cuenca
- Estatuto de los Trabajadores, arts. 20.3 y 34.9 — BOE consolidado
- Ley Orgánica 3/2018 (LOPDGDD), arts. 77 y 91 — BOE consolidado
- Reglamento (UE) 2024/1689 de inteligencia artificial, art. 5.1.f) — EUR-Lex
Equipo Talavora · Última revisión de las fuentes: 09/10/2026. Este artículo es información general, no asesoramiento para un caso concreto.